Miten Steam API -huijaukset toimivat?
Ymmärtääksesi, miten Steam API -huijaukset toimivat, sinun täytyy tietää muutama keskeinen käsite:
Steam API on rajapinta, jota kolmannen osapuolen verkkosivustot voivat käyttää kommunikoidakseen Steam-tilisi kanssa. Sitä käyttävät kehittäjät tai tietyt verkkopalvelut, eikä tavallisen pelaajan tarvitse käyttää sitä.
Steam API Key on yksilöllinen tunniste, joka on sidottu tiettyyn pelaajatiliin ja antaa sen tuntevalle henkilölle tai sivustolle mahdollisuuden suorittaa tiettyjä toimintoja tililläsi.
Web API Token on toinen tunniste, jota käytetään pääsyn saamiseen pelaajan tilille. Huijarit ovat alkaneet käyttää sitä Steam API -avaimen sijaan, koska jälkimmäisen havaitseminen on helpompaa.
Sessiodata on toinen tärkeä osa uudempia huijausmenetelmiä. Sen sijaan että kalastelusivut loisivat vain näkyvän API-avaimen, ne voivat yrittää varastaa aktiivisen Steam-sessiosi. Tämä voi tapahtua väärennetyn “Sign in through Steam” -ikkunan, väärennetyn QR-koodikirjautumisen, haitallisen selainlaajennuksen tai sellaisen sivun kautta, joka pyytää sinua kopioimaan ja liittämään tokenin käsin.
Käyttäjä houkutellaan kalastelusivustolle. Se voi luvata ilmaisia skinejä, kilpailuihin osallistumista, joukkueen äänestystä, väärennettyä markkinapaikkatarjousta, tilin vahvistamista tai apua väärennetyltä Steam-adminilta.
Kalastelusivusto varastaa Steam-tilisi tiedot, Steam Guard -vahvistuksen, aktiivisen session, QR-kirjautumisen hyväksynnän tai token-tyyppistä dataa.
Huijarit käyttävät sitä luodakseen Steam API -avaimen tai saadakseen riittävät oikeudet seurata kauppojasi ja jäljitellä aitoja kauppatarjouksia.
Myöhemmin he käyttävät saamiaan oikeuksia vaihtojesi korvaamiseen ja esineidesi varastamiseen.
Väärennetyt Steam-kirjautumissivut. Huijari lähettää linkin “turnaukseen”, “arvontaan”, “skin checkeriin”, “markkinapaikalle” tai “tukisivulle”. Sivu näyttää Steamilta, mutta kun syötät tunnuksesi ja Steam Guard -koodin, hyökkääjä saa pääsyn tilillesi tai aktiiviseen sessioosi.
QR-koodikalastelu. Väärennetty sivu voi pyytää sinua skannaamaan Steamin QR-koodin “tilin vahvistamiseksi” tai “matsiin liittymiseksi”. Skannaa Steamin QR-koodi vain Steamin omalla sivulla tai Steam-clientin ikkunassa, jonka olet itse avannut. Jos joku toinen lähettää sinulle QR-koodin tai pyytää skannaamaan sen kaupan aikana, kyse on huijauksesta.
Token-pyynnöt. Osa huijaussivuista pyytää käyttäjiä suoraan kopioimaan ja liittämään Web API Tokenin, access tokenin tai muun “vahvistuskoodin” ja kutsuu sitä “P2P-tokeniksi”, “kaupan tarkistukseksi” tai “huijaussuojan vahvistukseksi”. Älä koskaan lähetä API-avaintasi, tokenia, Steam Guard -koodia tai muuta sessioon liittyvää dataa chatissa, Discordissa, Telegramissa, sähköpostilla tai sivustolle, johon et täysin luota.
Haitalliset selainlaajennukset. Laajennukset, jotka lupaavat hintaseurantaa, automaattikauppaa, varaston analysointia tai parempia markkinapaikkatyökaluja, voivat muuttua vaarallisiksi, jos ne pyytävät laajoja oikeuksia. Haitallinen laajennus voi lukea tai muokata Steam-sivuja selaimessasi ja toimia kirjautuneen sessiosi kautta.
Väärennetyt Steam Support- tai admin-viestit. Huijarit voivat väittää, että tilistäsi on tehty ilmoitus, se on lukittu tai merkitty petokseksi. Steam Support ei pyydä sinua vaihtamaan esineitäsi vahvistusta varten, lähettämään salasanaasi tai API-avaintasi, eikä ota sinuun yhteyttä Steam-chatissa tai Discordissa.
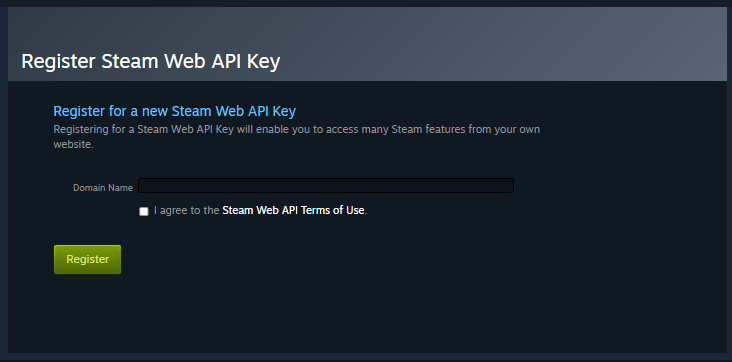
Käy tässä linkissä tarkistamassa, onko tilillesi liitetty Steam API Key. Jos on, peruuta se ja vaihda tilisi salasana välittömästi.
Kun tarkistat Steam Web API Key -sivun, katso myös avaimeen liitettyä verkkotunnusta. Jos näet localhostin tai minkä tahansa tunnistamattoman verkkotunnuksen, pidä sitä epäilyttävänä, ellet ole itse luonut avainta perustellusta syystä. Tavalliset CS2-pelaajat eivät yleensä tarvitse omaa Steam Web API -avainta kaupankäyntiin.
Vaihda trade link säännöllisesti lisäturvallisuuden vuoksi.
Jos epäilet tilisi vaarantuneen, vaihda salasana puhtaalta laitteelta, peruuta Steam API -avain, jos sellainen on, poista muiden laitteiden käyttöoikeudet, tarkista hyväksytyt laitteet, poista epäilyttävät selainlaajennukset ja luo uudet Steam Guard -varakoodit.
Salasanan vaihtaminen voi olla hyödyllinen turvatoimi ennen isoa kauppaa, jos epäilet tilisi, sähköpostisi, selaimesi tai laitteesi vaarantuneen. Sitä ei kuitenkaan tarvitse tehdä rutiinilla ennen jokaista kauppaa. Jos vaihdat sen, tee se ennen kaupan aloittamista puhtaalta laitteelta ja varmista, että kaikki luvattomat sessiot ja epäilyttävät käyttöoikeudet on poistettu.
Kirjaudu Steamiin itse ennen kuin käytät mitään kolmannen osapuolen sivustoa. Avaa virallinen Steam-sivusto omaan välilehteen. Jos olet jo kirjautunut Steamiin ja kolmannen osapuolen sivu pyytää silti syöttämään Steam-tunnuksesi ja salasanasi uudelleen, pidä sitä epäilyttävänä.
Älä koskaan kopioi ja liitä Steam API -avaintasi, access tokenia, session tokenia, Steam Guard -koodia tai QR-kirjautumisen vahvistusta toiselle henkilölle. Rehellinen kauppakumppani ei tarvitse mitään näistä käydäkseen kauppaa kanssasi.
Pidä Steam Guard aina päällä tililläsi suojataksesi sitä haitallisilta toimilta.
Älä vahvista kauppaa heti saatuaan tarjouksen.
Tarkista tiedot toisesta osapuolesta. Varmista, mitä esinettä tarjoat ja mitä saat vastineeksi.
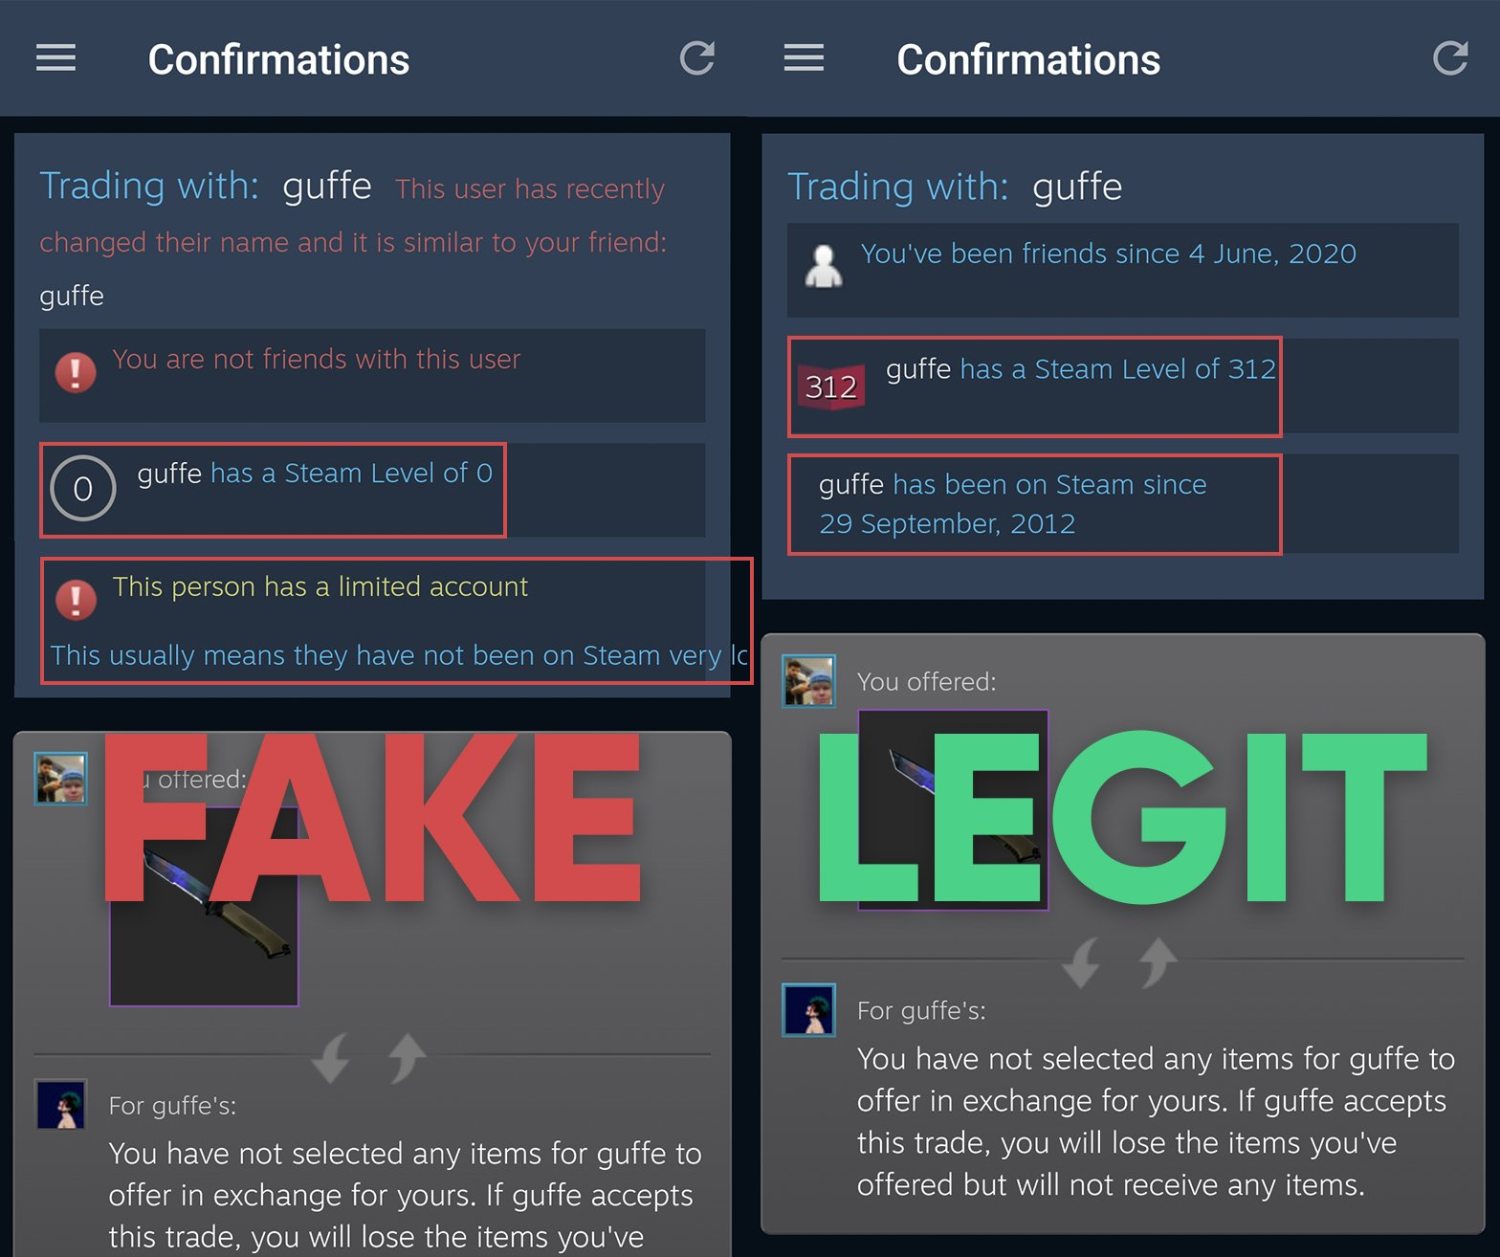
Pelkkä avatarin katsominen ei riitä – käy heidän profiilissaan ja vertaa kaikkia tietoja siihen, mitä tiedät. Huijarit voivat matkia oikeiden käyttäjien profiilikuvia. Tässä esimerkki, miten tunnistaa feikki-tili.
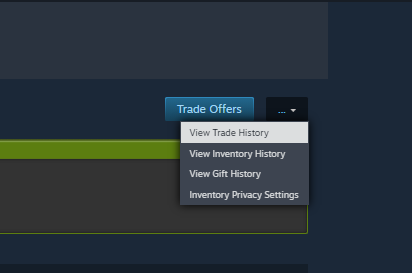
Tarkista tililtäsi, ettei kauppaa ole peruutettu. Jos joku yrittää huijata sinua, näet kauppahistoriassasi kaksi viimeisintä kauppayritystä, joista toinen on peruutettu ja toinen aktiivinen. Kauppahistoria löytyy Inventaarion profiilisivulta.
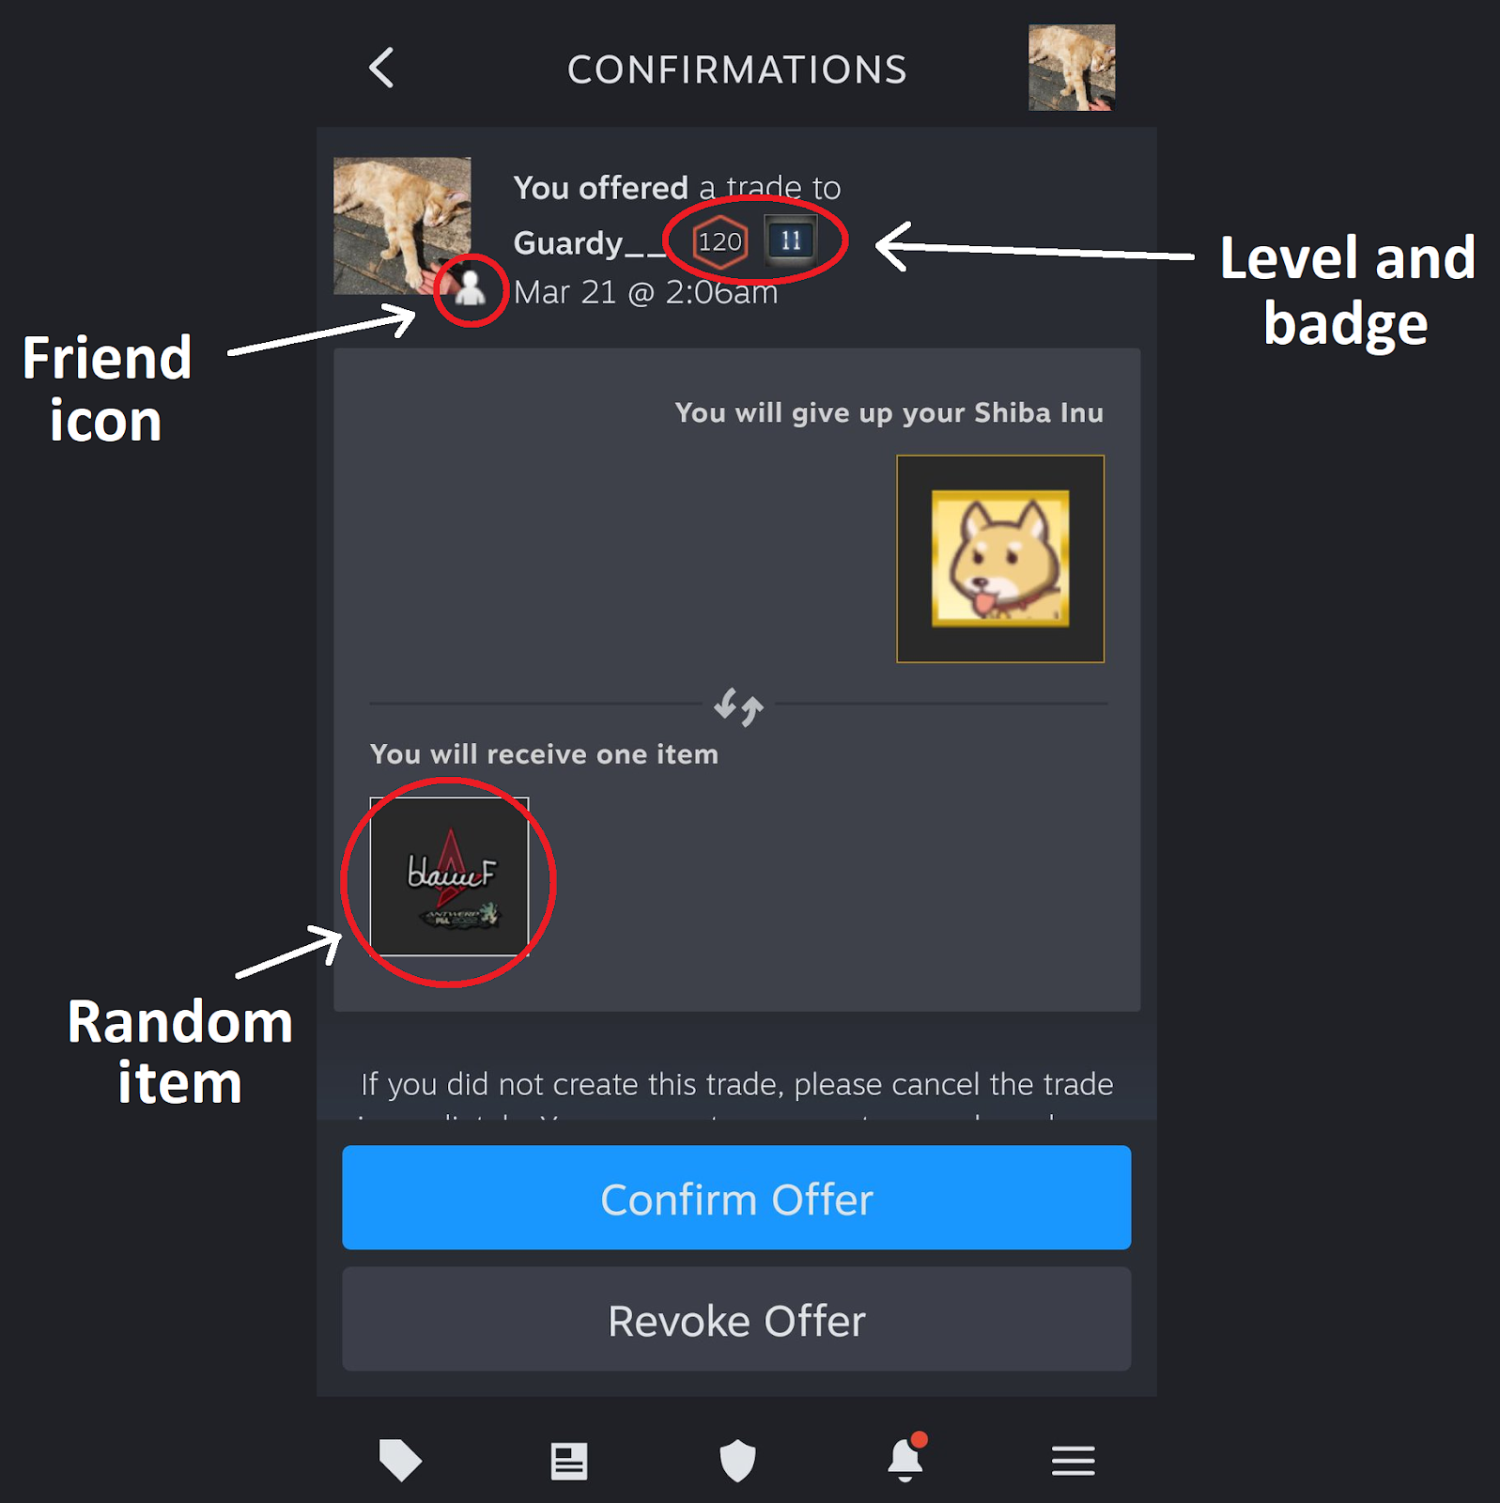
Tarkista kauppa Steam Guardissa kuin se olisi täysin uusi tarjous. Vertaa profiilin nimeä, avataria, Steam-tasoa, tilin luontitietoja, badgeja, trade URL:ää ja tarkkoja esineitä. Jos käytät markkinapaikkaa, avaa kauppa markkinapaikan käyttöliittymästä ja vertaa myös botin tietoja siellä.
Kiinnitä erityistä huomiota kaikkiin varoituksiin Steamin mobiilivahvistusikkunassa. Jos Steam näyttää, että vastaava kauppa on juuri peruutettu, lopeta heti äläkä vahvista uutta tarjousta. Tämä on yksi selvimmistä merkeistä kaupan uudelleenohjausyrityksestä.
Vahvista kauppa vain, jos olet varma sen laillisuudesta.
Jos huomaat jotain epäilyttävää, paras toimintatapa on peruuttaa kauppa, vaihtaa tilisi salasana ja yrittää uudelleen. Muista, varovaisuus on valttia!
Ole valpas äläkä kiirehdi kauppoja tehdessäsi. Tarkista huolellisesti vastaanottajan nimi ja profiili. Pelkkä avatar ei riitä, sillä haitalliset botit voivat kopioida ne. Lue opas Steam-esineiden myymisestä ennen isompia kauppoja.
Ennen kaupan vahvistamista odota hetki. Tarkista tilisi. Jos peruutetun kaupan tieto ilmestyy, huijarit yrittävät korvata sen väärennetyllä kaupalla.
Vaihda Steam-salasanasi puhtaalta laitteelta.
Peruuta Steam API -avaimesi, jos sellainen on.
Poista kaikkien muiden laitteiden käyttöoikeudet Steam Guard -asetuksista.
Tarkista hyväksytyt laitteet ja poista kaikki tuntematon.
Tarkista kauppahistoriasi ja käytä Trade Protectionia, jos CS2-esineet ovat vielä peruutettavissa.
Luo uudet Steam Guard -varakoodit.
Vaihda Steamiin liitetyn sähköpostitilin salasana.
Poista epäilyttävät selainlaajennukset ja skannaa laitteesi haittaohjelmien varalta.
Luo Steamin trade URL uudelleen.
Ilmoita huijarin tilistä Steamin kautta.
Käytetäänpä huijauksessa Steam API -avainta tai Web API Tokenia, huijauksen periaate on sama:
Yleisimmässä muodossaan huijaribotti odottaa, kunnes luot tai vastaanotat aidon kauppatarjouksen. Sitten se peruuttaa aidon kaupan, kopioi oikean kauppakumppanin tai markkinapaikkabotin nimen ja avatarin ja lähettää uuden kauppatarjouksen samoilla esineillä. Jos vahvistat tämän väärennetyn tarjouksen Steam Guardissa tarkistamatta yksityiskohtia, esineet menevät huijarille.
Steam API -huijausten uudemmat menetelmät
Nykyaikaiset API-huijaukset eivät aina jätä tilillesi näkyvää API-avainta. Siksi pelkkä Steam API Key -sivun tarkistaminen ei enää riitä. Nämä menetelmät ovat yleistyneet erityisesti:
Vinkkejä Steam API -huijauksen välttämiseen
Ensinnäkin, suojautuaksesi Steam API -huijaukselta noudata kaikkia peruskyberturvallisuussääntöjä. Älä syötä tunnuksiasi epäilyttäville sivustoille, tarkista niiden maine luotettavista lähteistä ja ole aina varovainen, missä kirjaudut Steam-tililläsi. Varo sivustoja, jotka lupaavat takuupalkintoja tai ilmaisia skinejä. Vaikka kävisitkin luotettavalla sivustolla, tarkista aina sen osoite, sillä kalastelusivustot käyttävät usein osoitteita, joissa on yksi tai kaksi eri kirjainta. Lisäksi nämä ohjeet auttavat välttämään API-huijauksia:
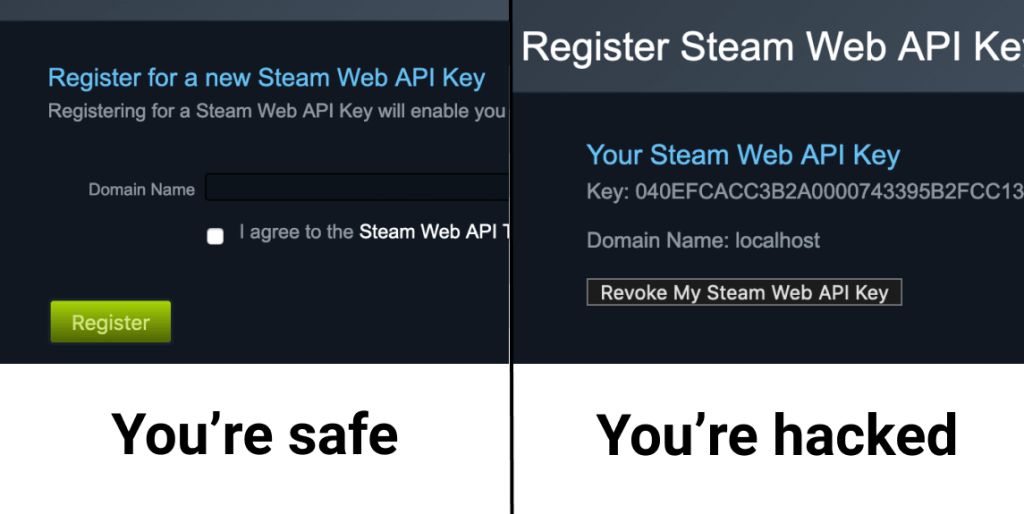
Kuten näet, Steam API -huijausten havaitseminen on helppoa, koska voit tarkistaa sen tililtäsi. Web API Tokenit ovat eri asia, sillä niitä ei näytetä missään. Huijarit voivat luoda ne kalastelusivustojen kautta ja uusia niitä säilyttääkseen pääsyn tietoihisi. Ainoa tapa poistaa token on vaihtaa salasanasi. Tästä syystä ennaltaehkäisevät toimet, kuten epäilyttävien linkkien välttäminen, ovat entistä tärkeämpiä.
Miten tarkistaa kauppa ennen vahvistamista
Kun teet kauppaa, esimerkiksi vaihdat skinejä toisen pelaajan kanssa tai myyt niitä kolmannen osapuolen sivustolla, noudata näitä ohjeita välttääksesi API-huijauksen tai tunnistaaksesi huijausyritykset ja suojautuaksesi niiltä:
Mikä on Steam Trade Protection?
Steam Trade Protection on CS2-esineiden lisäturvaominaisuus. Lyhyesti: kaupassa mukana olevat kelpoiset CS2-esineet voivat pysyä Trade Protected -tilassa seitsemän vuorokautta, mikä antaa käyttäjille mahdollisuuden peruuttaa kelpoiset kaupat, jos tili on kaapattu tai huijarit ovat ohjanneet kaupan uudelleen.
Trade Protectionia kannattaa kuitenkin pitää viimeisenä oljenkortena, ei huolellisen kaupankäynnin korvikkeena. Kauppojen peruuttaminen voi vaikuttaa kaikkiin kelpoisiin kauppoihin, joissa on Trade Protected -esineitä, ja johtaa 30 vuorokauden kieltoon käydä kauppaa ja käyttää Steam Community Marketia. Siksi kannattaa silti tarkistaa jokainen Steam Guard -vahvistus, peruuttaa epäilyttävät käyttöoikeudet ja suojata tili välittömästi, jos jokin näyttää oudolta.
Miten tarkistaa, onko minua huijattu Steamissa?
Ilmeisin tapa huomata huijareiden toiminta on tarkistaa Steam API Key vastaavalta sivulta. Lisäksi tässä muutama vinkki epäilyttävän toiminnan havaitsemiseen:
Vahvista kauppa vasta, kun olet tarkistanut kaikki tiedot. Jos jokin vaikuttaa oudolta, on parempi peruuttaa kauppa ja vaihtaa salasana varmuuden vuoksi.
Tarkista lähetetyt kauppatarjoukset, kauppahistoria, hyväksytyt laitteet ja Steam Guard -asetukset. Jos näet kaupan, jota et ole luonut, peruutetun tarjouksen, jota et tunnista, tuntemattoman laitteen tai API-avaimen, jota et ole itse luonut, oleta tilisi vaarantuneeksi.
Tarkista myös selaimesi. Poista epäilyttävät laajennukset, erityisesti skineihin, markkinapaikkoihin, varaston hinnoitteluun, automaattikauppaan tai “kauppa-apureihin” liittyvät, jos et täysin luota niihin. Vaarantunut selainsessio voi riittää siihen, että huijarit pääsevät manipuloimaan kauppoja.
Jos kaupassa oli mukana CS2-esineitä, tarkista, ovatko esineet vielä Trade Protected -tilassa. Jos ovat, sinulla voi olla vielä aikaa peruuttaa kelpoiset kaupat Steamin kauppahistoriasta.
Mitä tehdä, jos minut on huijattu API-huijauksella Steamissa?
Jos sinut on huijattu API-huijauksella Steamissa, ensisijainen tehtäväsi on suojata tili ja pysäyttää lisävahingot. Käytä puhdasta laitetta, skannaa se haittaohjelmien varalta, vaihda Steamiin liitetyn sähköpostin salasana ja vaihda sen jälkeen Steam-salasanasi. Peruuta tämän jälkeen Steam API -avain, jos sellainen on, poista muiden laitteiden käyttöoikeudet ja tarkista kauppahistoriasi.
Jos huijauksessa oli mukana CS2-esineitä, tarkista Steamin kauppahistoria välittömästi. Osa kaupoista voi olla vielä peruutettavissa Steam Trade Protectionin kautta, mutta tällä vaihtoehdolla on rajoituksia ja se tuo mukanaan 30 vuorokauden kiellon käydä kauppaa ja käyttää Steam Community Marketia.
Jos sinut on huijattu Steam API -huijauksella, ota välittömästi yhteyttä Steam Supportiin virallisen sivun kautta. Vaihda tilisi salasana ja kerää mahdollisimman paljon tietoa, kuten kuvakaappauksia kaupoista tai kadonneista esineistä, jotta tuki voi auttaa sinua tehokkaammin.
Näin sinun kannattaa toimia välittömästi:
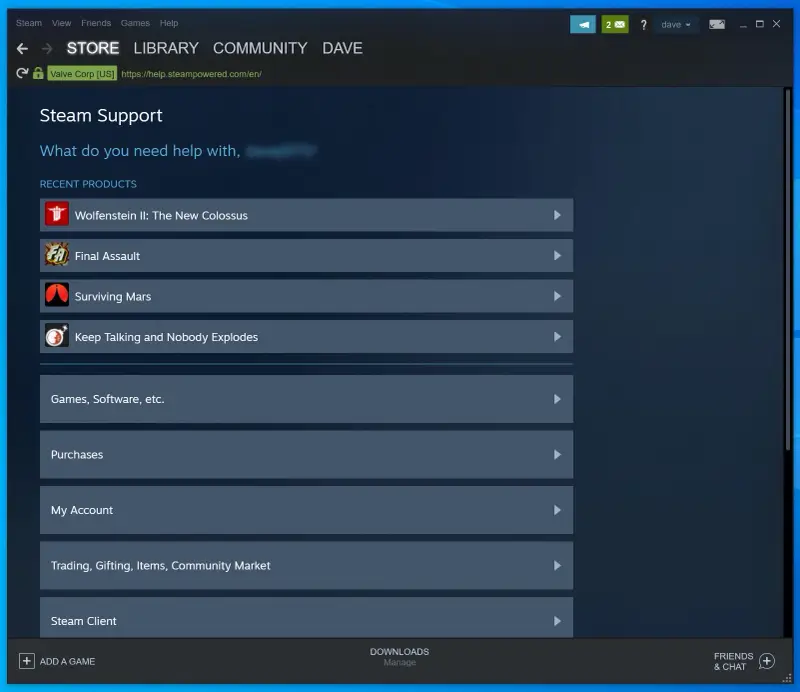
Muista kuitenkin: Steam Support ei koskaan ota sinuun yhteyttä yksityisviesteillä chatissa. Jos joku ottaa sinuun yhteyttä väittäen voivansa palauttaa kadonneita esineitä, hän on todennäköisesti toinen huijari. Ilmoita hänestä ja ota yhteyttä tukeen virallisia kanavia pitkin.
Tämä tieto auttaa sinua tunnistamaan, oletko riskissä joutua API-huijauksen uhriksi, ja mikä tärkeintä, välttämään riskialttiita tilanteita sekä estämään API-huijauksen kokonaan. Trade Protection antaa CS2-pelaajille ylimääräisen turvaverkon, mutta turvallisin kauppa on silti se, jonka tarkistat ennen vahvistamista. Kun huijarit saavat pääsyn sessioosi, API-avaimeesi tai token-tyyppiseen dataan, he voivat toimia nopeasti, joten ennaltaehkäisy on aina parempi kuin jälkien korjaaminen.
Kirjoita kommentti