Hur fungerar Steam API-bedrägerier?
För att förstå hur Steam API-bedrägerier fungerar behöver du känna till flera nyckelkoncept:
Steam API är ett gränssnitt som kan användas av tredjepartswebbplatser för att interagera med ditt Steam-konto. Det används av utvecklare eller för att etablera interaktioner med vissa webbtjänster, och vanliga spelare behöver inte använda det.
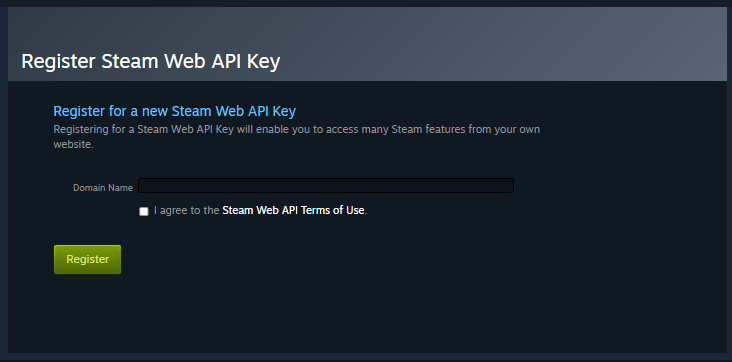
Steam API-nyckel är en unik identifierare som är kopplad till kontot hos en speciell spelare och tillåter en person eller webbplats som känner till den att utföra vissa åtgärder med detta konto.
Web API-token är en annan identifierare som används för att få tillgång till spelarens konto. Bedragare har börjat använda det istället för Steam API-nyckeln, eftersom den senare är lättare att upptäcka.
Sessionsdata är en annan viktig del av nyare bedrägerimetoder. I stället för att bara skapa en synlig API-nyckel kan phishingsidor försöka stjäla din aktiva Steam-session. Det kan ske genom ett falskt ”Sign in through Steam”-fönster, en falsk QR-kodinloggning, ett skadligt webbläsartillägg eller en sida som ber dig kopiera och klistra in en token manuellt.
Användaren lockas till en phishingsajt. Den kan utlova gratis skins, deltagande i tävlingar, lagröstning, en falsk affär på en marknadsplats, kontoverifiering eller hjälp från en falsk Steam-admin.
Användaren lockas till en nätfiskesajt. Det kan lova gratis skin, deltagande i tävlingar eller några andra belöningar.
Nätfiskesidan stjäl dina Steam-kontouppgifter.
Bedragarna använder det för att generera en Steam API-nyckel eller ett Web API-token för ditt konto.
Senare använder de sig av tillgången de fått för att byta ut dina transaktioner och stjäla dina föremål.
- Falska Steam-inloggningssidor. En bedragare skickar en länk till en ”turnering”, ”giveaway”, ”skin checker”, ”marknadsplats” eller ”supportsida”. Sidan ser ut som Steam, men när du anger ditt inloggningsnamn och din Steam Guard-kod får angriparen tillgång till ditt konto eller din aktiva session.
- QR-kodsphishing. En falsk sajt kan be dig skanna en Steam-QR-kod ”för att verifiera ditt konto” eller ”gå med i en match”. Skanna bara en Steam-QR-kod på en Steam-sida eller i ett Steam-klientfönster som du själv har öppnat. Om en annan person skickar dig en QR-kod eller ber dig skanna en under en trade, behandla det som bedrägeri.
- Tokenförfrågningar. Vissa bedrägerisidor ber användare direkt att kopiera och klistra in en Web API-token, access token eller annan ”verifieringskod” och kallar den ”P2P-token”, ”trade check” eller ”antibedrägeriverifiering”. Skicka aldrig din API-nyckel, token, Steam Guard-kod eller någon sessionsliknande data i chatt, Discord, Telegram, e-post eller till en webbplats du inte fullt ut litar på.
- Skadliga webbläsartillägg. Tillägg som utlovar priskontroll, autotrading, inventoryanalys eller bättre marknadsplatsverktyg kan bli farliga om de begär breda behörigheter. Ett skadligt tillägg kan läsa eller ändra Steam-sidor i din webbläsare och interagera med din inloggade session.
- Falska meddelanden från Steam Support eller admins. Bedragare kan säga att ditt konto har anmälts, låsts eller flaggats för bedrägeri. Steam Support ber dig aldrig trade:a bort dina objekt för verifiering, skicka ditt lösenord, skicka din API-nyckel eller kommunicera med dig via Steam-chatten eller Discord.
Besök denna länk för att kontrollera om det finns en Steam API-nyckel kopplad till ditt konto. Om det finns en, återkalla den och ändra ditt kontolösenord omedelbart.
När du kollar sidan för Steam Web API-nyckeln, titta också på domännamnet som är kopplat till nyckeln. Ser du localhost eller någon domän du inte känner igen, behandla det som misstänkt om du inte själv skapat nyckeln av ett legitimt skäl. Vanliga CS2-spelare behöver oftast ingen personlig Steam Web API-nyckel för att trade:a.
Byt din byttelänk regelbundet för extra säkerhet.
Misstänker du att ditt konto har komprometterats: byt lösenord från en ren enhet, återkalla Steams API-nyckel om en finns, avautentisera alla andra enheter, kontrollera auktoriserade enheter, ta bort misstänkta webbläsartillägg och generera nya reservkoder för Steam Guard.
Att byta lösenord kan vara ett nyttigt säkerhetssteg före en större trade om du misstänker att ditt konto, din e-post, din webbläsare eller din enhet kan ha komprometterats. Du behöver dock inte återställa lösenordet före varje transaktion som en rutin. Byter du det, gör det innan du startar traden, från en ren enhet, och se till att alla obehöriga sessioner och all misstänkt åtkomst har tagits bort.
Logga in på Steam manuellt innan du använder någon tredjepartswebbplats. Öppna själv den officiella Steam-webbplatsen i en separat flik. Är du redan inloggad på Steam och en tredjepartssida ändå ber dig ange ditt Steam-inloggningsnamn och lösenord igen, behandla det som misstänkt.
Byt ditt lösenord före varje större transaktion.
När du gör detta, återkallas alla tokens och accessnycklar.
Ha alltid Steam Guard aktiverad på ditt konto för att skydda det från illvilliga handlingar.
Bekräfta inte handeln direkt efter att du fått ett erbjudande.
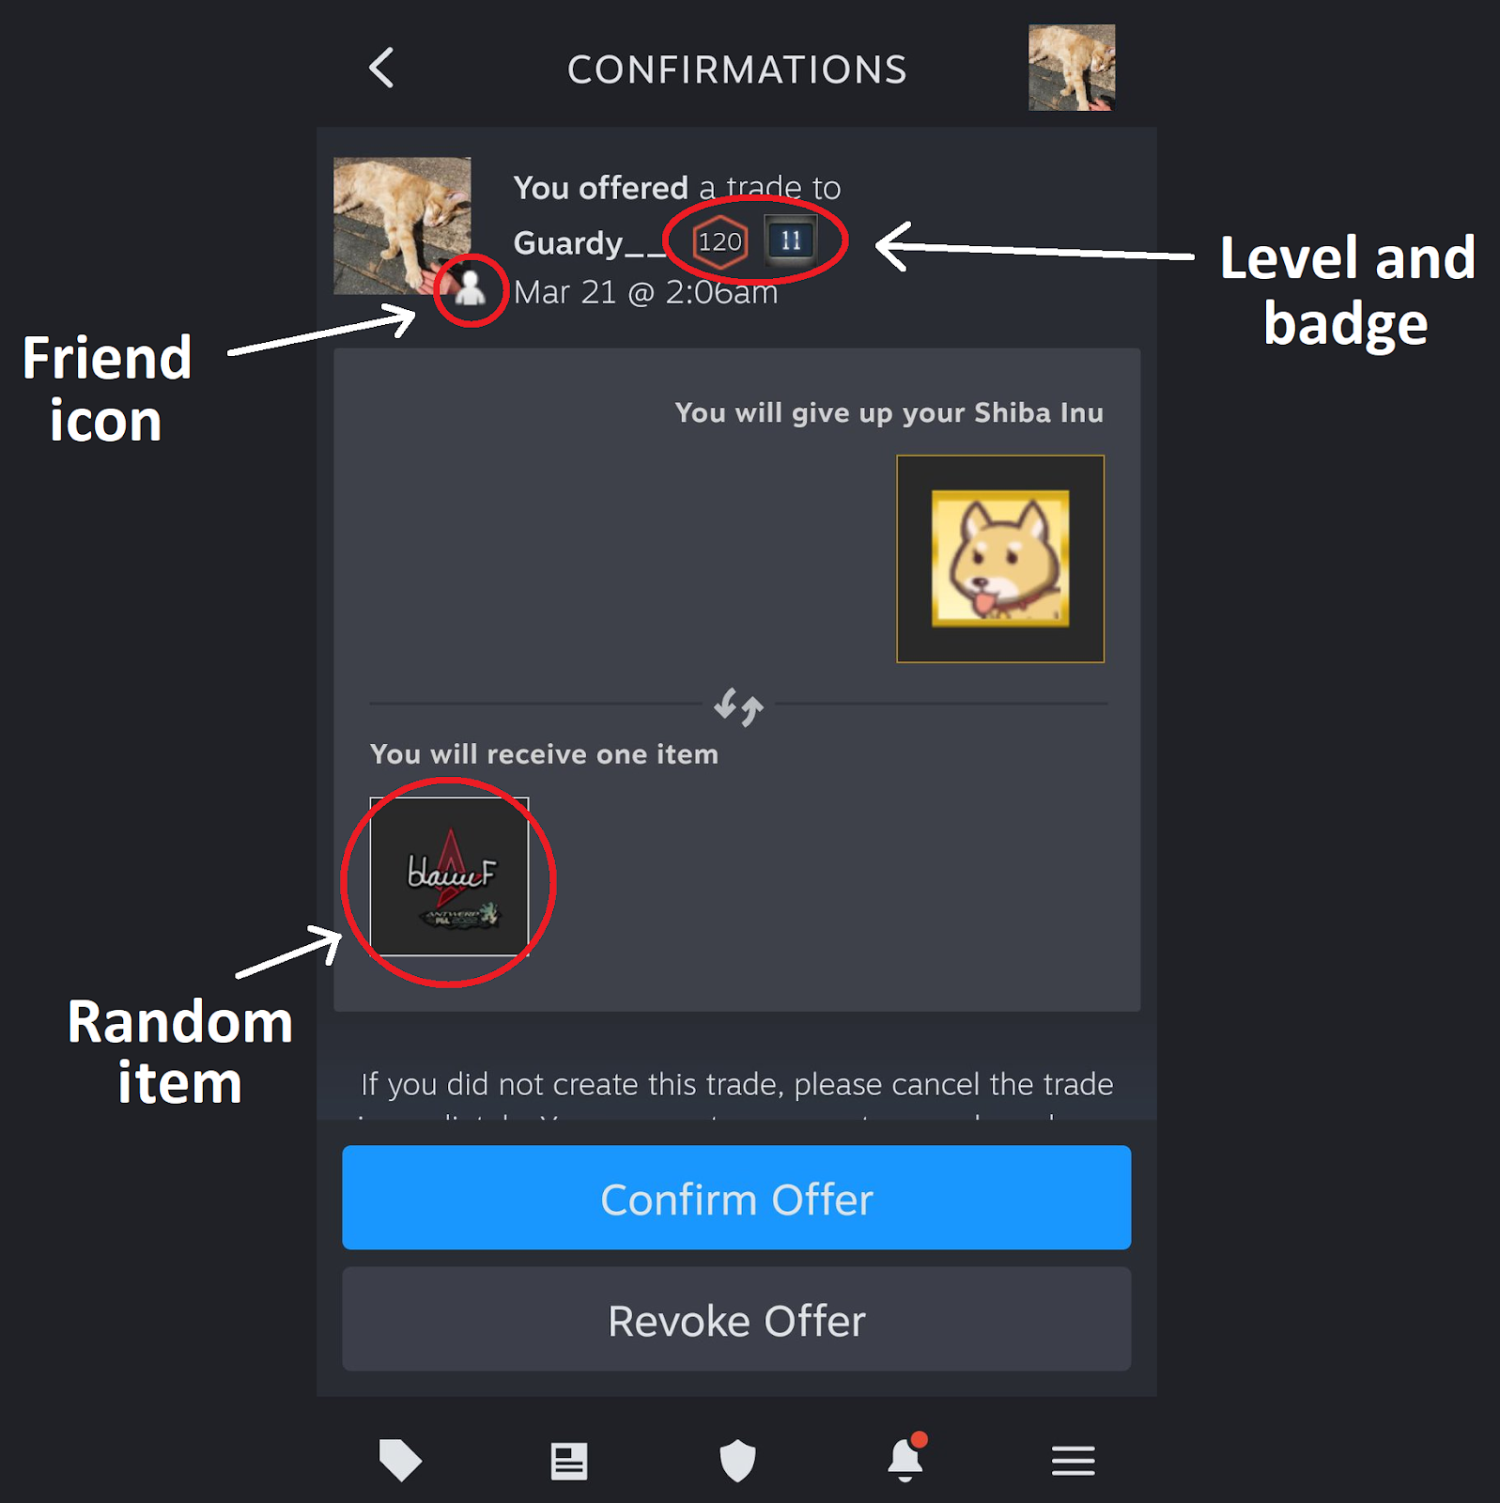
Verifiera informationen om den andra personen. Kontrollera föremålet du erbjuder och får.
Att titta på deras avatar räcker inte – besök deras profil och jämför alla detaljer med vad du vet. Bedragare kan utge sig för att vara riktiga användare genom att kopiera deras profilbilder. Här är ett exempel på hur du upptäcker ett falskt konto.
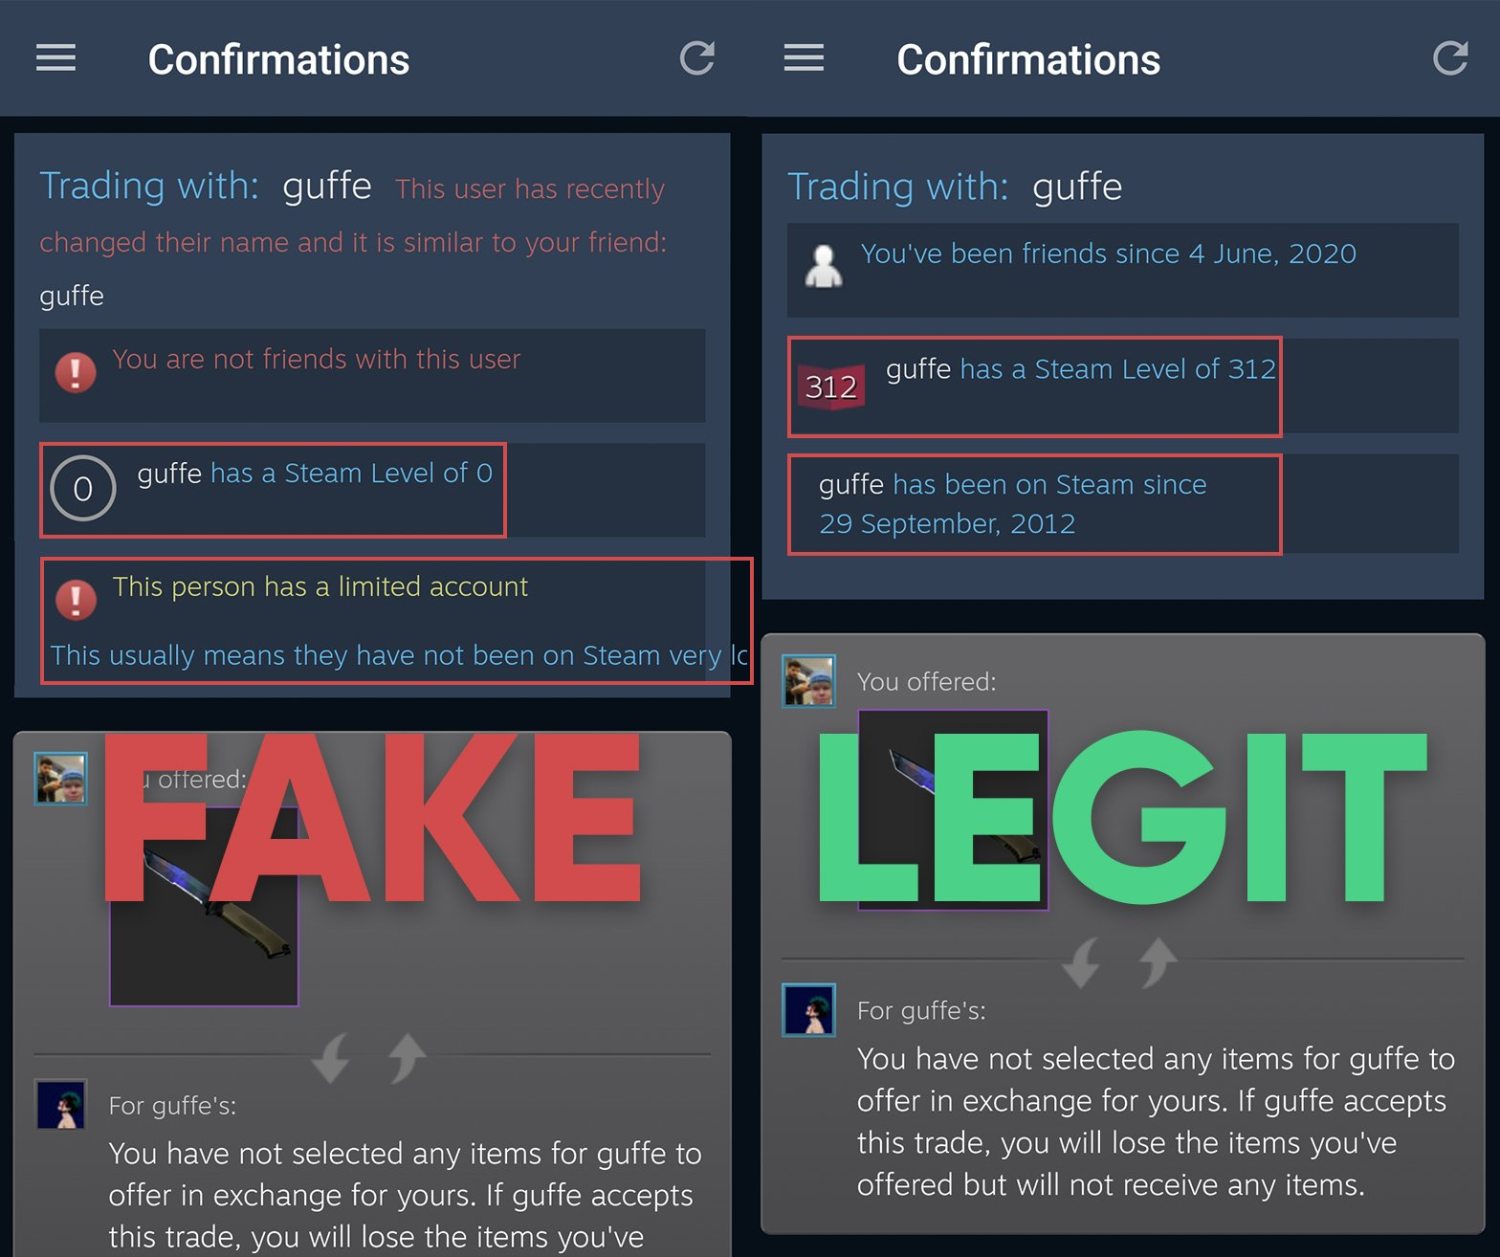
Att titta på deras avatar räcker inte - besök deras profil och jämför alla detaljer med vad du vet. Bedragare kan utge sig för att vara riktiga användare genom att kopiera deras profilbilder. Här är ett exempel på hur man upptäcker ett falskt konto.
- Kontrollera traden inne i Steam Guard som om det vore ett helt nytt erbjudande. Jämför profilnamn, avatar, Steam-nivå, uppgifter om kontots skapande, badges, trade-URL och de exakta objekten. Använder du en marknadsplats, öppna traden från marknadsplatsens gränssnitt och jämför botens uppgifter där också.
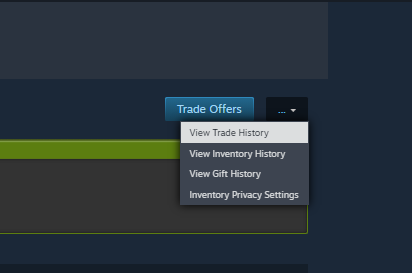
Kontrollera ditt konto för att säkerställa att handeln inte har avbrutits. Om någon försöker lura dig ser du två nyliga handelsförsök, ett avbrutet och ett aktivt i din handelshistorik. Du kan få tillgång till din handelshistorik från din Inventarie profilsida.
Bekräfta handeln endast om du är säker på att den är legitim.
Om du märker något misstänkt är det bästa åtgärden att avbryta handeln, ändra ditt kontolösenord och försöka igen. Kom ihåg, bättre att vara säker än ledsen!
Var vaksam och skynda dig inte när du genomför affärer. Kontrollera noga mottagarens namn och profil. Det räcker inte att bara titta på avataren, eftersom skadliga botar kan kopiera dem. Läs en guide om att sälja föremål på Steam innan du genomför stora affärer.
Innan du bekräftar en affär, vänta ett tag. Kontrollera ditt konto. Om information om en annullerad affär har dykt upp, försöker bedragare byta ut den mot en falsk.
- Byt ditt Steam-lösenord från en ren enhet.
- Återkalla din Steam API-nyckel om en finns.
- Avautentisera alla andra enheter i Steam Guard-inställningarna.
- Kontrollera auktoriserade enheter och ta bort allt du inte känner igen.
- Kontrollera din handelshistorik och använd Trade Protection om CS2-objekten fortfarande är giltiga för återkallelse.
- Generera nya reservkoder för Steam Guard.
- Byt lösenordet till det e-postkonto som är kopplat till Steam.
- Ta bort misstänkta webbläsartillägg och skanna din enhet efter skadlig kod.
- Generera om din Steam-trade-URL.
- Anmäl bedragarens konto via Steam.
Oavsett om bedragare använder en Steam API-nyckel eller en Web API-token, så är principen för bedrägeriet densamma:
I den vanligaste varianten väntar bedrägeriboten till att du skapar eller får ett riktigt handelserbjudande. Sedan avbryter den riktiga traden, kopierar namnet och avataren från den verkliga tradaren eller marknadsplatsboten, och skickar ett nytt handelserbjudande med samma objekt. Bekräftar du det falska erbjudandet i Steam Guard utan att kolla detaljerna går objekten till bedragaren.
Tips för att undvika Steam API-bedrägerier
Moderna API-bedrägerier lämnar inte alltid en synlig API-nyckel på ditt konto. Det är därför det inte längre räcker att bara kolla sidan för Steams API-nyckel. Här är metoderna som blivit särskilt vanliga:
Tips för att undvika Steam API-bedrägerier
Först och främst, för att skydda dig mot ett Steam API-bedrägeri, följ alla grundläggande cybersäkerhetsregler. Ange inte dina inloggningsuppgifter på misstänkta webbplatser, kontrollera deras rykte på betrodda resurser, och var alltid försiktig med var du loggar in med ditt Steam-konto. Var försiktig med webbplatser som lovar garanterade belöningar eller gratis skins. Även om du besöker en ansedd sida, kontrollera alltid dess adress eftersom nätfiskesidor ofta använder adresser med en eller två olika bokstäver. Dessutom kommer dessa regler hjälpa dig att undvika API-bedrägerier:
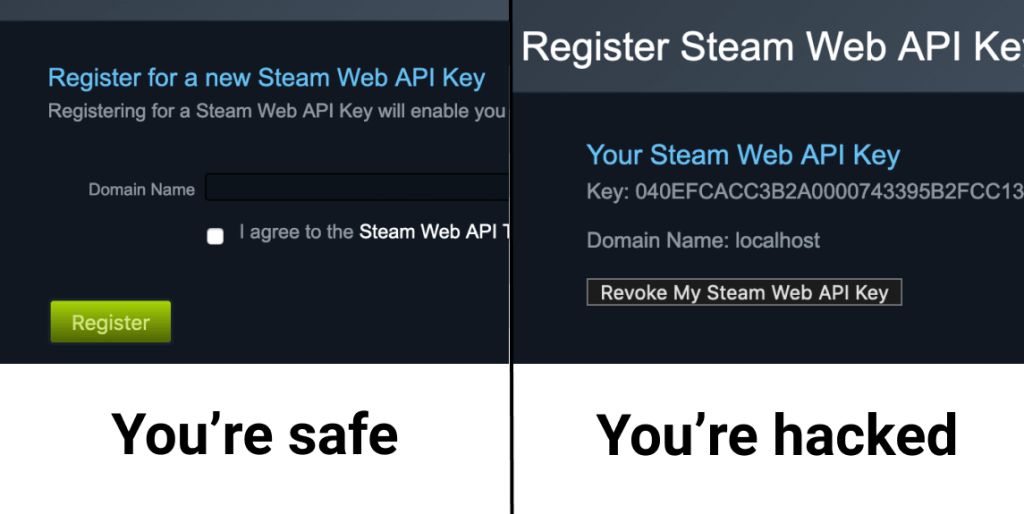
Som du kan se är det lätt att upptäcka Steam API-bedrägerier, eftersom du bara kan kontrollera det i ditt konto. Webb-API-tokens är annorlunda, eftersom de inte visas någonstans. Bedragare kan generera dem genom phishing-webbplatser och sedan förnya dem för att behålla åtkomsten till dina data. Det enda sättet att ta bort token är att ändra ditt lösenord. Följaktligen blir förebyggande åtgärder, såsom att undvika misstänkta länkar, viktigare.
Hur man verifierar en handel innan bekräftelse
När du genomför en handel, till exempel om du vill byta skin med en annan spelare eller sälja dem via en tredjepartswebbplats, följ dessa steg för att undvika API-bedrägeri eller upptäcka bedrägeriförsök och skydda dig från dem:
Vad är Steam Trade Protection?
Steam Trade Protection är en extra säkerhetsfunktion för CS2-objekt. Kort sagt kan giltiga CS2-objekt som ingår i en trade förbli Trade Protected i 7 dagar, vilket ger användare en chans att återkalla giltiga trades om kontot kapades eller om traden omdirigerades av bedragare.
Trade Protection bör dock behandlas som en sista utväg, inte som en ersättning för försiktig handel. Att återkalla trades kan påverka alla giltiga trades som involverar Trade Protected-objekt och leder till 30 dagars spärr från handel och från att använda Steam Community Market. Det är därför du fortfarande bör kontrollera varje Steam Guard-bekräftelse, återkalla misstänkt åtkomst och säkra ditt konto omedelbart om något ser fel ut.
Hur kontrollerar jag om jag har blivit lurad på Steam?
Det mest uppenbara sättet att märka av bedragarnas aktivitet är att kontrollera din Steam API-nyckel på en motsvarande sida. Förutom det, här är flera andra tips som kan hjälpa att märka misstänkt aktivitet:
Bekräfta affären först efter att du verifierat alla detaljer. Om något inte verkar rätt är det bättre att avbryta och ändra ditt lösenord bara för att vara säker.
Kontrollera dina skickade handelserbjudanden, din handelshistorik, dina auktoriserade enheter och dina Steam Guard-inställningar. Ser du en trade du inte skapat, ett avbrutet erbjudande du inte känner igen, en okänd enhet eller en API-nyckel du aldrig genererat, utgå från att ditt konto är komprometterat.
Kolla också din webbläsare. Ta bort misstänkta tillägg, särskilt de som handlar om skins, marknadsplatser, inventoryprissättning, autotrading eller ”trade helpers” om du inte litar helt på dem. En komprometterad webbläsarsession kan räcka för att bedragare ska kunna manipulera trades.
Var CS2-objekt inblandade, kolla om objekten fortfarande är Trade Protected. Är de det kan du fortfarande ha tid att återkalla giltiga trades från din Steam Trade History.
Vad ska jag göra om jag blivit API-blåst på Steam?
Har du blivit API-blåst på Steam är din första prioritet att säkra kontot och stoppa fler förluster. Använd en ren enhet, skanna den efter skadlig kod, byt lösenordet till den e-post som är kopplad till Steam och byt sedan ditt Steam-lösenord. Därefter: återkalla Steams API-nyckel om en finns, avautentisera andra enheter och kontrollera din handelshistorik.
För att få hjälp om du blivit API-blåst på Steam, kontakta omedelbart Steams support via dess officiella sida. Byt lösenordet till ditt konto och försök behålla så mycket information som möjligt, som skärmdumpar av affärerna eller de förlorade föremålen, så att supporten kan hjälpa dig mer effektivt.
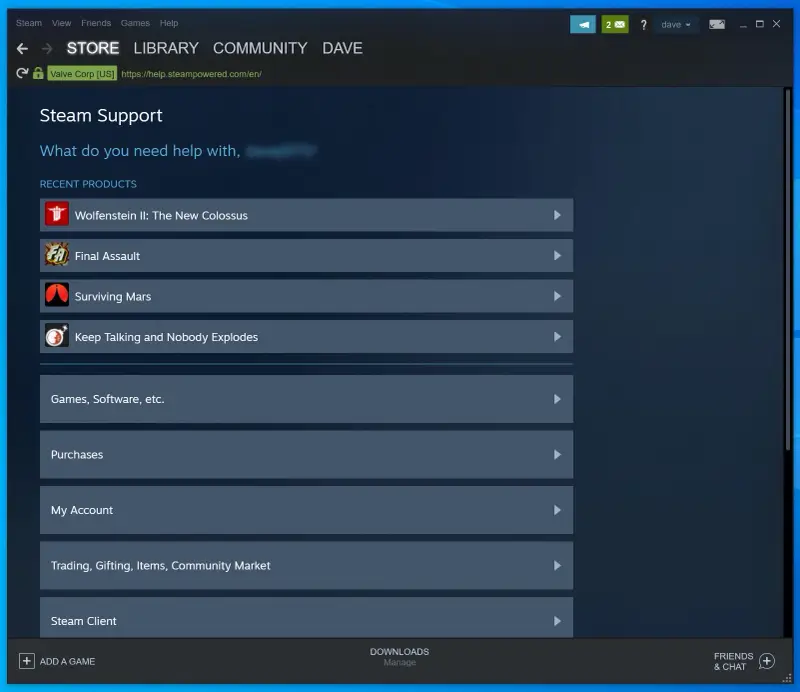
Men kom ihåg: Steams support kommer aldrig att skriva till dig via privata meddelanden i chatten. Om någon skriver till dig och säger att de kan hjälpa till att återfå förlorade föremål, är de troligen en annan bedragare. Anmäl dem bara och kontakta supporten via officiella kanaler istället.
Här är vad du bör göra omedelbart:
Denna information kommer att hjälpa dig upptäcka om du riskerar att bli API-blåst och, vad som är ännu viktigare, undvika riskabla situationer och förhindra API-bedrägerier från första början.
Den här informationen hjälper dig att upptäcka om du riskerar att bli API-blåst och, vad som är ännu viktigare, att undvika riskabla situationer och förhindra API-bedrägeriet redan från början. Trade Protection ger CS2-spelare ett extra skyddsnät, men den säkraste traden är fortfarande den du verifierar innan du bekräftar. När bedragare väl får tillgång till din session, din API-nyckel eller tokenliknande data kan de agera snabbt, så förebyggande är alltid bättre än återställning.
Skriv kommentar