Wie funktionieren Steam-API-Betrügereien?
Um zu verstehen, wie Steam-API-Betrügereien funktionieren, musst du mehrere Schlüsselkonzepte kennen:
Steam-API ist eine Schnittstelle, die von Drittanbieter-Websites genutzt werden kann, um mit deinem Steam-Konto zu interagieren. Sie wird von Entwicklern genutzt oder um Interaktionen mit bestimmten Webdiensten herzustellen, und normale Spieler müssen sie nicht verwenden.
Steam-API-Schlüssel ist ein eindeutiger Bezeichner, der mit dem Konto eines bestimmten Spielers verknüpft ist und einer Person oder Website, die ihn kennt, ermöglicht, bestimmte Aktionen mit diesem Konto durchzuführen.
Web-API-Token ist ein weiterer Bezeichner, der verwendet wird, um Zugang zum Konto des Spielers zu erhalten. Betrüger haben begonnen, es anstelle des Steam API-Schlüssels zu verwenden, da Letzterer leichter zu erkennen ist.
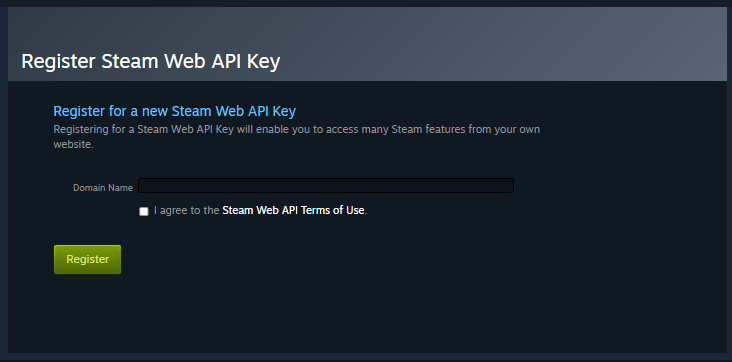
Egal, ob Betrüger einen Steam API-Schlüssel oder ein Web API-Token verwenden, das Prinzip des Betrugs bleibt gleich:
Der Benutzer wird auf eine Phishing-Seite gelockt. Es kann kostenlose Skins, Teilnahme an Wettbewerben oder andere Belohnungen versprechen.
Die Phishing-Seite stiehlt deine Steam-Kontodaten.
Betrüger verwenden es, um einen Steam API-Schlüssel oder ein Web-API-Token für dein Konto zu erstellen.
Später nutzen sie den erhaltenen Zugriff, um deine Trades zu ersetzen und deine Gegenstände zu stehlen.
Tipps, wie man Steam-API-Betrug vermeidet
Um dich vor einem Steam-API-Betrug zu schützen, befolge zunächst alle grundlegenden Cybersicherheitsregeln. Gib deine Anmeldedaten nicht auf verdächtigen Websites ein, prüfe deren Ruf auf vertrauenswürdigen Ressourcen und sei immer vorsichtig, wo du dich mit deinem Steam-Konto einloggst. Hüte dich vor Websites, die garantierte Belohnungen oder kostenlose Skins versprechen. Selbst wenn du eine seriöse Seite besuchst, überprüfe immer deren Adresse, da Phishing-Seiten oft Adressen mit einem oder zwei unterschiedlichen Buchstaben verwenden. Abgesehen davon helfen dir diese Regeln, einen API-Betrug zu vermeiden:
Besuche diesen Link, um zu überprüfen, ob ein Steam-API-Schlüssel mit deinem Konto verknüpft ist. Wenn dies der Fall ist, widerrufe ihn und ändere sofort dein Kontopasswort.
Ändere deinen Handelslink regelmäßig für zusätzliche Sicherheit.
Ändere dein Passwort vor jeder größeren Transaktion.
Wenn Sie dies tun, werden alle Tokens und Zugangsschlüssel widerrufen.
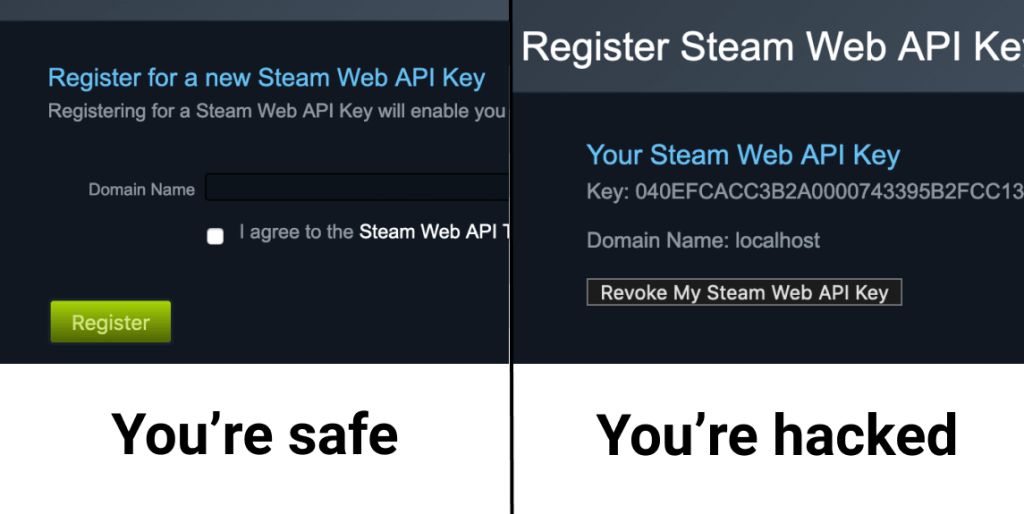
Wie du sehen kannst, ist das Erkennen von Steam-API-Betrügereien einfach, da du es einfach in deinem Konto überprüfen kannst. Web-API-Tokens sind anders, da sie nirgendwo angezeigt werden. Betrüger können sie über Phishing-Websites generieren und dann erneuern, um den Zugriff auf deine Daten aufrechtzuerhalten. Der einzige Weg, das Token zu entfernen, besteht darin, dein Passwort zu ändern. Daher werden präventive Maßnahmen, wie das Vermeiden verdächtiger Links, wichtiger.
Wie man einen Handel vor der Bestätigung überprüft
Immer wenn du einen Handel durchführst, z.B. wenn du Skins mit einem anderen Spieler tauschen möchten oder sie über eine Drittanbieter-Website verkaufst, folge diesen Schritten, um API-Betrug zu vermeiden oder Betrugsversuche zu erkennen und sich davor zu schützen:
Stelle sicher, dass Steam Guard für dein Konto aktiviert ist, um es vor böswilligen Aktionen zu schützen.
Bestätige den Handel nicht sofort, nachdem du ein Angebot erhalten hast.
Überprüf die Informationen über die andere Person. Überprüf den Gegenstand, den du anbieten und erhältst.
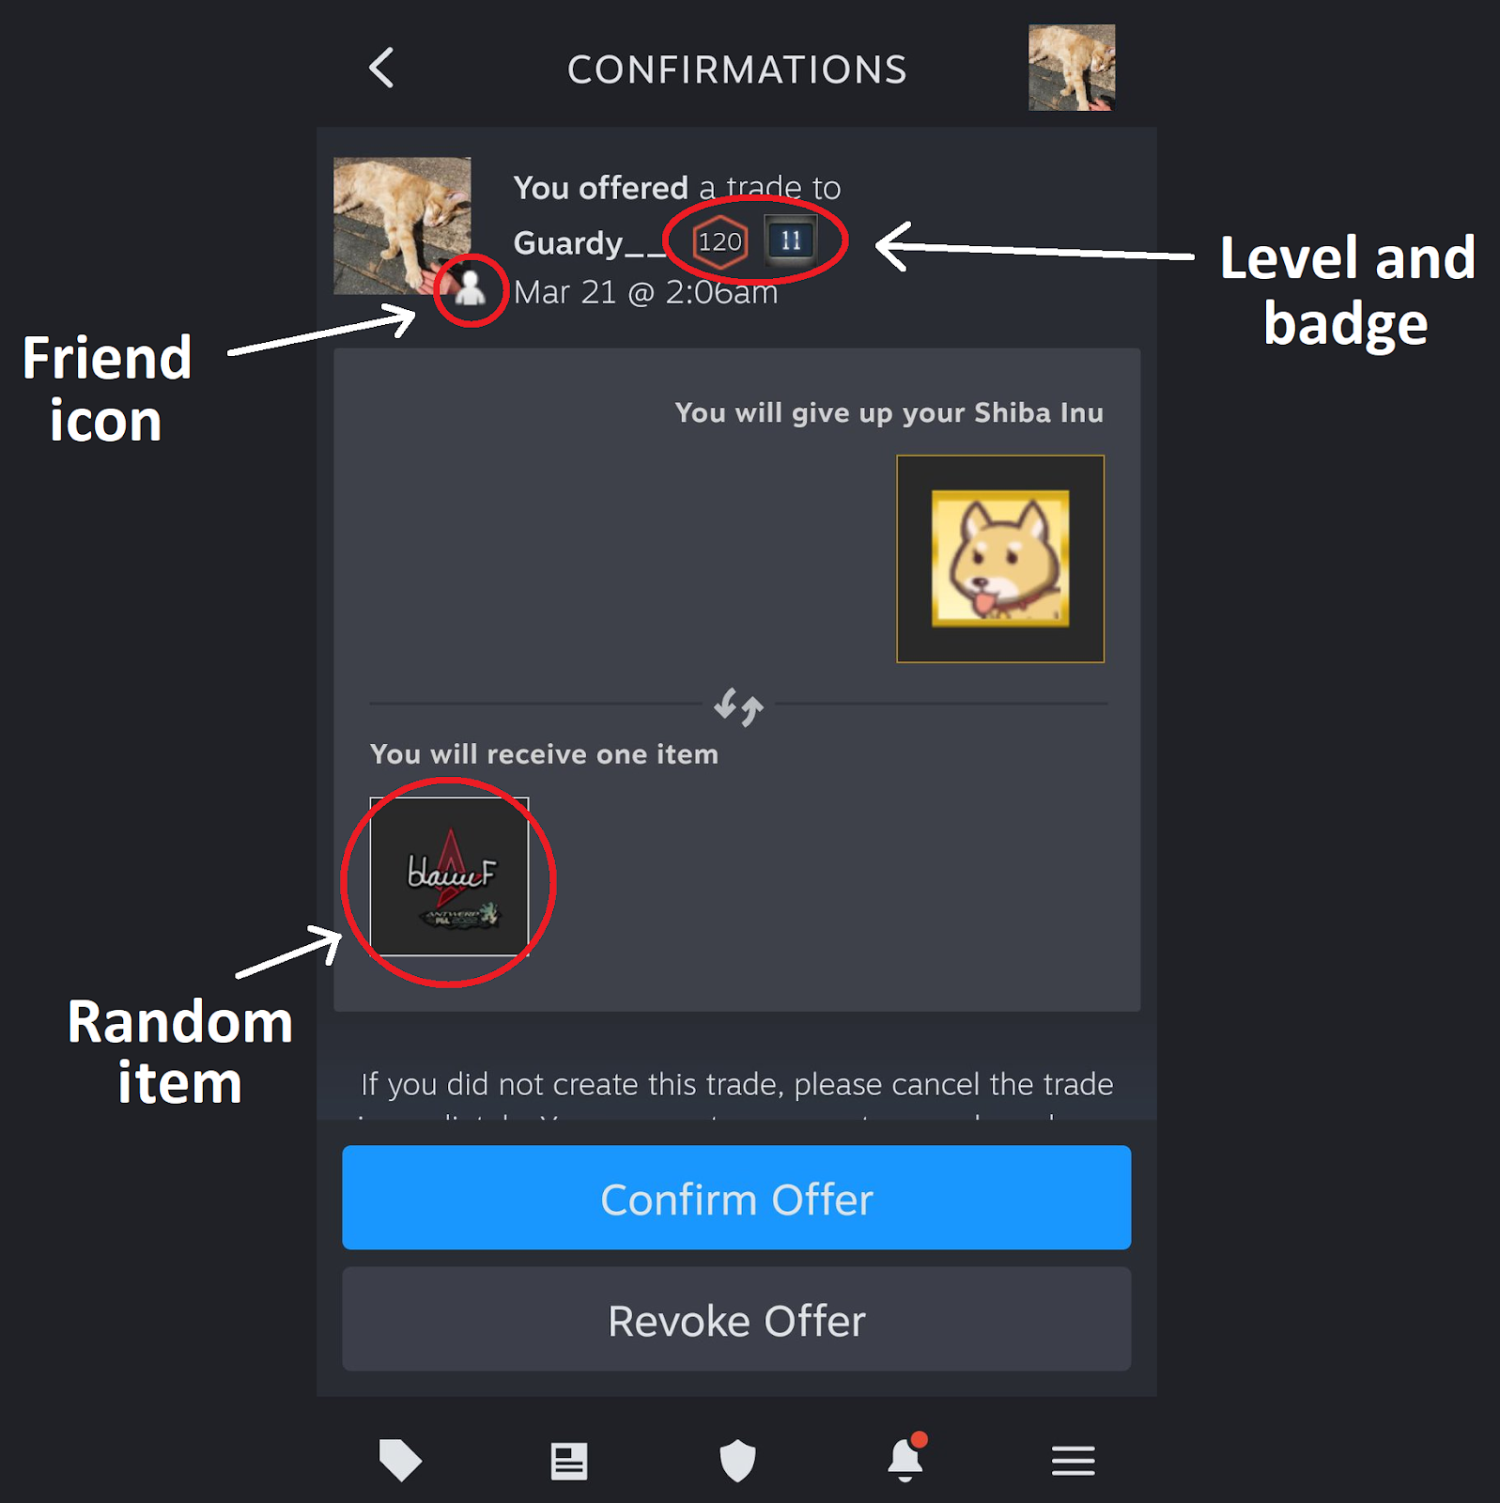
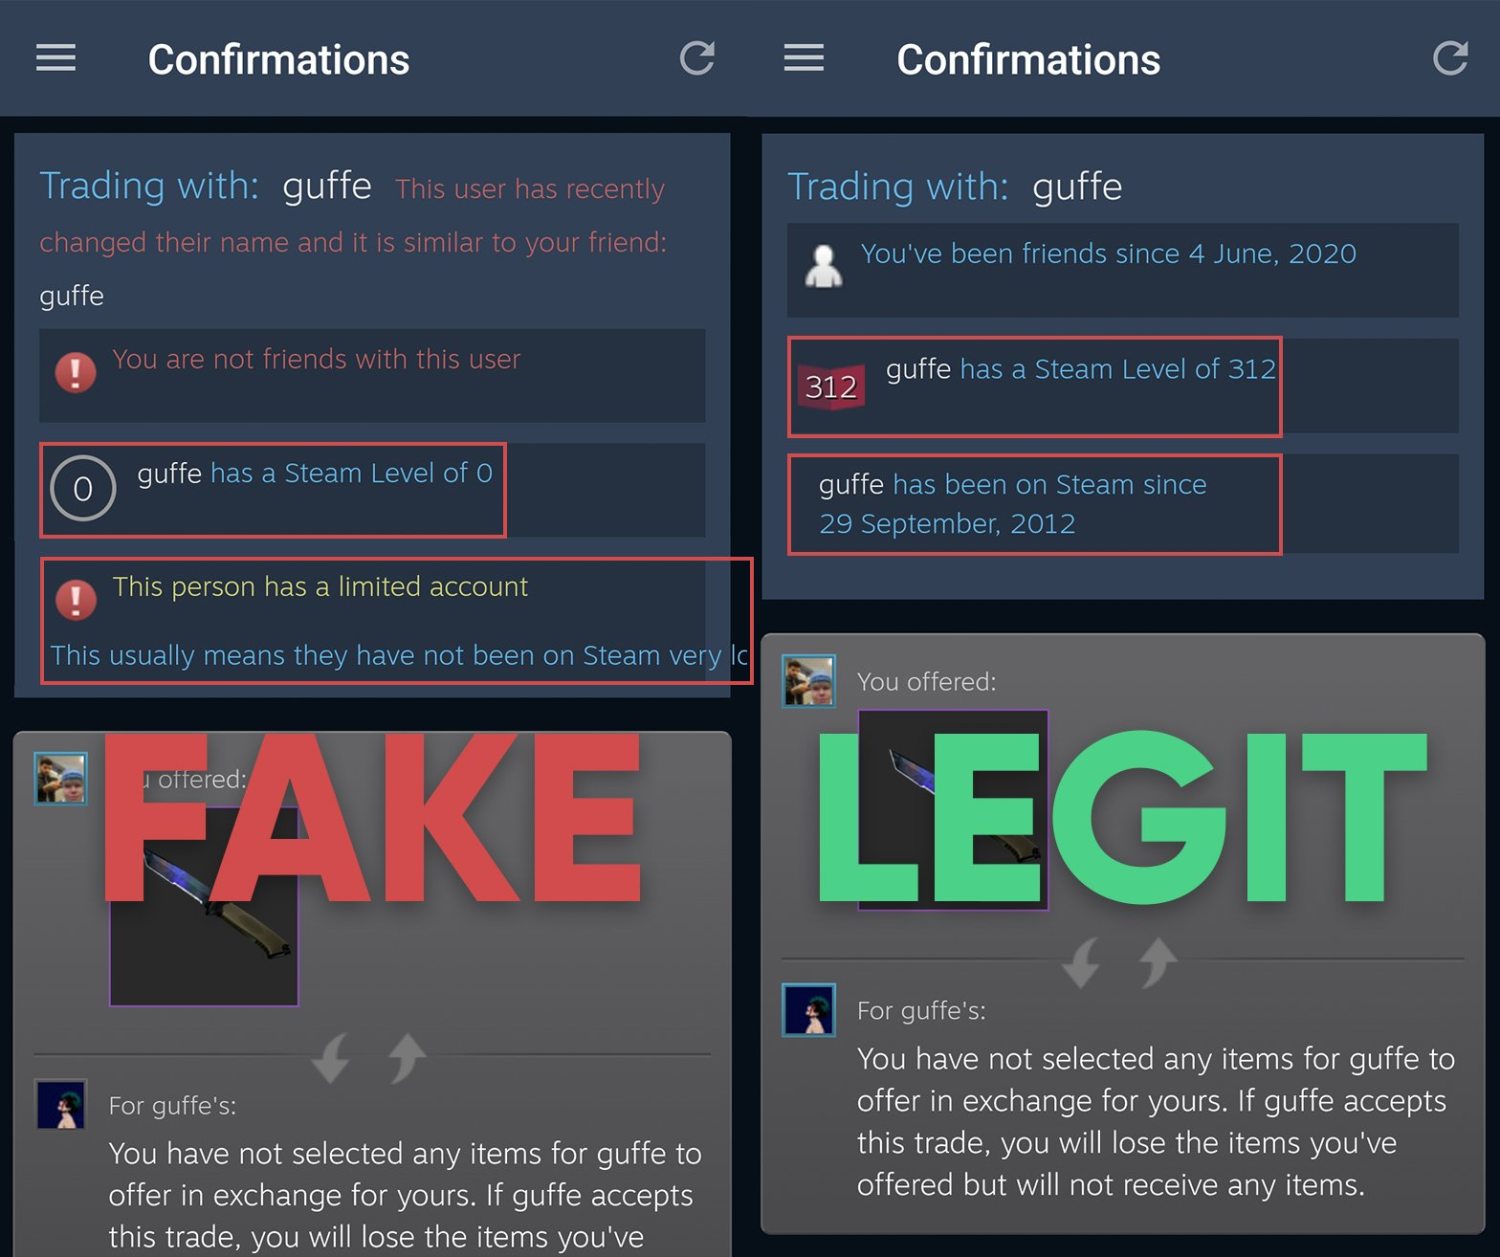
Das Betrachten ihres Avatars reicht nicht aus - besuche dein Profil und vergleiche alle Details mit dem, was du weißt. Betrüger können echte Benutzer imitieren, indem sie deren Profilbilder kopieren. Hier ist ein Beispiel, wie man ein gefälschtes Konto erkennt.
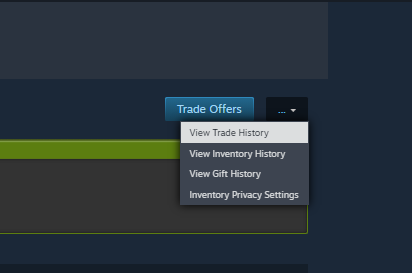
Überprüf dein Konto, um sicherzustellen, dass der Handel nicht abgebrochen wurde. Wenn jemand versucht, Sie zu betrügen, siehst du zwei kürzliche Handelsversuche, einen abgebrochenen und einen aktiven in deiner Handelshistorie. Du kannst auf deine Handelshistorie über deine Inventarprofilseite zugreifen.
Bestätige den Handel nur, wenn du dich sicher bist, dass er legitim ist.
Wenn du etwas Verdächtiges bemerkst, ist es am besten, den Handel abzubrechen, dein Kontopasswort zu ändern und es erneut zu versuchen. Denke daran, sicher ist sicher!
Wie überprüfe ich, ob ich auf Steam betrogen wurde?
Der offensichtlichste Weg, die Aktivität von Betrügern zu bemerken, besteht darin, deinen Steam-API-Schlüssel auf der entsprechenden Seite zu überprüfen. Außerdem hier einige weitere Tipps, die helfen können, verdächtige Aktivitäten zu bemerken:
Sei wachsam und übereilen Sie nichts beim Handel.
Überprüf sorgfältig den Namen und das Profil des Empfängers. Nur das Avatarbild anzusehen reicht nicht aus, da bösartige Bots sie kopieren können. Lies eine Anleitung über den Verkauf von Artikeln auf Steam , bevor du größere Handelsgeschäfte tätigst.
Bevor du einen Handel bestätigst, warte eine Weile. Überprüf dein Konto. Wenn Informationen über einen stornierten Handel erscheinen, versuchen Betrüger, ihn durch einen gefälschten zu ersetzen.
Bestätige den Handel erst, nachdem du alle Details überprüft hast. Wenn etwas nicht richtig erscheint, ist es besser, abzubrechen und dein Passwort zu ändern, um sicher zu gehen.
Was tun, wenn ich auf Steam durch eine API betrogen wurde?
Um Hilfe zu erhalten, wenn du auf Steam durch eine API betrogen wurdest, kontaktieren Sie sofort den Steam-Support über die offizielle Seite. Ändere das Passwort deines Kontos und versuche, so viele Informationen wie möglich zu behalten, wie z.B. Screenshots der Handlungen oder der verlorenen Gegenstände, damit der Support dir effizienter helfen kann.
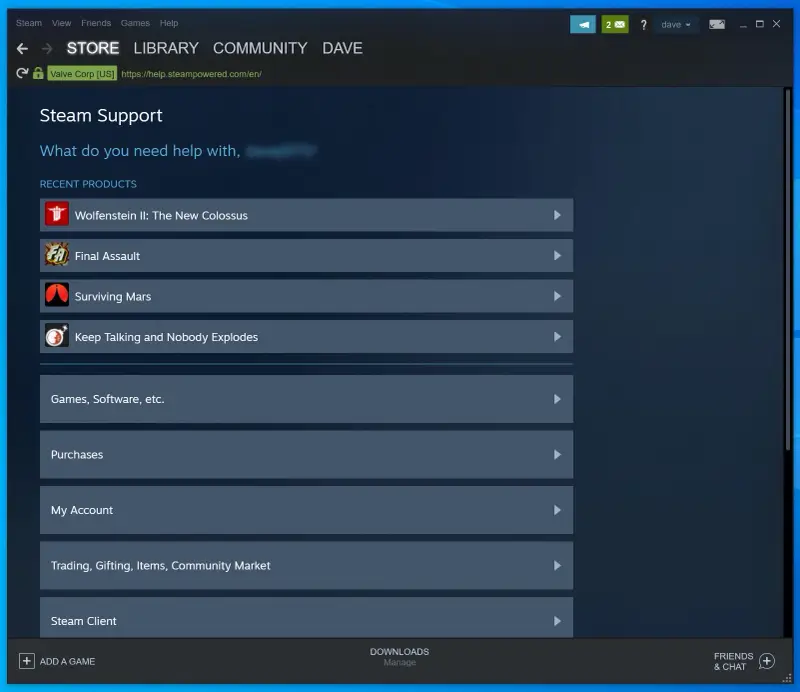
Aber denke daran: Der Steam-Support wird dir niemals private Nachrichten im Chat senden. Wenn jemand dir schreibt und behauptet, er könne helfen, verlorene Gegenstände zurückzubekommen, ist er höchstwahrscheinlich ein weiterer Betrüger. Melde sie einfach und kontaktieren Sie den Support stattdessen über offizielle Wege.
Diese Informationen helfen dir, zu erkennen, ob du Gefahr läufst, durch eine API betrogen zu werden, und was noch wichtiger ist, riskante Situationen zu vermeiden und den API-Betrug von vornherein zu verhindern.
Kommentar schreiben